
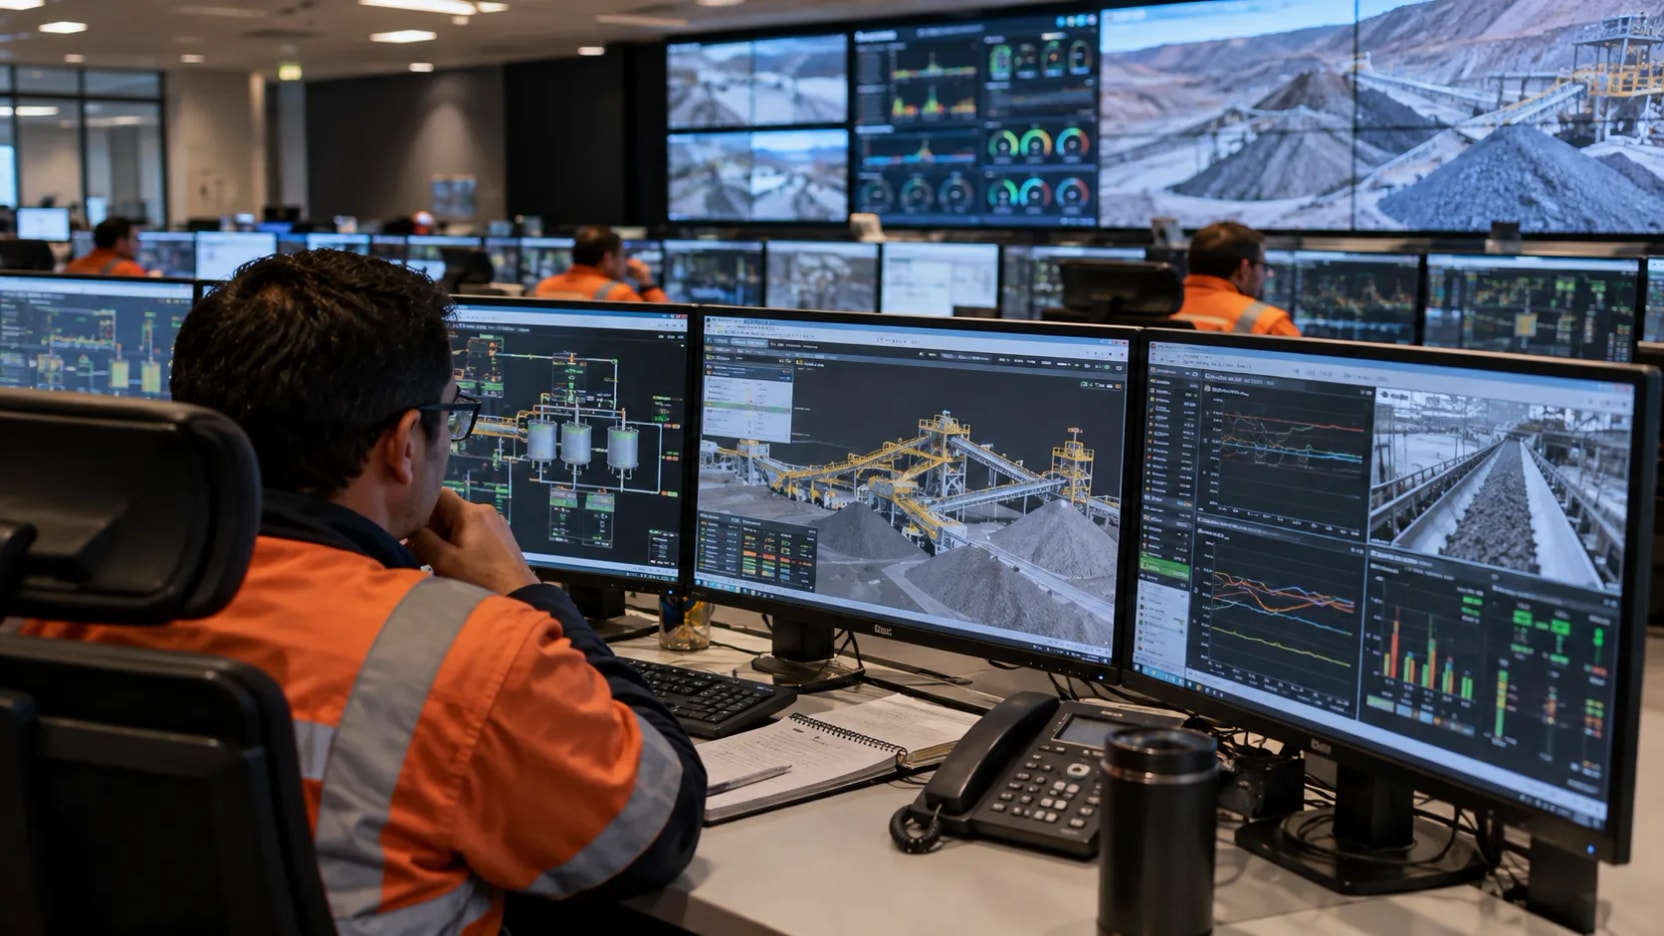
Una operación minera puede enfrentar una interrupción digital aunque un atacante no manipule directamente un controlador o una máquina: basta con que el acceso a la red corporativa permita avanzar hacia los sistemas que supervisan o coordinan procesos físicos. La brecha suele estar en las conexiones entre tecnología de información (IT) y tecnología operacional (OT), o en accesos remotos de personal y proveedores que no se restringieron ni monitorearon adecuadamente.
La OT reúne equipos y programas que monitorean o controlan procesos físicos. En una mina, esa arquitectura puede incluir controladores industriales, sistemas de supervisión, sensores y las interfaces que permiten a operadores observar datos y enviar instrucciones. Su diseño responde a exigencias de seguridad, disponibilidad y continuidad operacional, distintas de las de los sistemas informáticos de oficina.
La guía NIST SP 800-82 Rev. 3, “Guide to Operational Technology (OT) Security”, publicada en septiembre de 2023, describe topologías industriales, amenazas y controles de seguridad. Es una guía técnica para proteger sistemas OT en distintos sectores, no un estudio de una mina ni una medición de incidentes mineros.
El acceso remoto y el salto desde IT hacia OT
El acceso de soporte remoto puede ser necesario para mantenimiento, diagnóstico o asistencia de proveedores. Pero si una cuenta, una conexión persistente o un equipo corporativo queda comprometido, esa vía puede convertirse en un punto de entrada. NIST recomienda que el acceso remoto se habilite solo cuando esté justificado, se limite a la necesidad del negocio y no eluda controles de seguridad ni de operación. La guía también plantea considerar autenticación multifactor y accesos temporales sujetos a procedimientos definidos. Una VPN, por sí sola, no sustituye la gestión de permisos, la actualización del software ni la supervisión de las conexiones.
El riesgo de perder visibilidad de la operación tras un incidente en IT está documentado en infraestructura comparable a una faena. En su alerta AA20-049A, “Ransomware Impacting Pipeline Operations”, del 18 de febrero de 2020, la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) describió un incidente en una instalación de compresión de gas natural. El ransomware afectó sistemas como interfaces hombre-máquina, un historiador de datos y un servidor de consulta, y los operadores perdieron visibilidad de la OT. CISA indicó que los sistemas de control no fueron impactados directamente; aun así, la instalación detuvo sus operaciones durante dos días. El caso muestra cómo una afectación de IT puede interrumpir una operación industrial sin que el equipo de control sea atacado directamente.
El Centro Canadiense de Ciberseguridad también advierte que un incidente confinado a IT puede llevar a detener OT por razones de seguridad o continuidad, según las dependencias y la decisión del personal del sitio. Por eso, el riesgo no se reduce a que un intruso tome control de una máquina: también puede faltar información operativa, quedar indisponible un sistema necesario para coordinar tareas o ser más seguro detener el proceso mientras se determina el alcance del incidente.
Segmentación, monitoreo y respuesta para contener una intrusión
La defensa empieza por conocer qué activos existen y qué comunicaciones requieren. NIST recomienda separar redes y equipos por función, nivel de confianza o criticidad, y restringir el tráfico entre segmentos mediante dispositivos de aislamiento, como cortafuegos. Una zona intermedia o DMZ puede controlar el intercambio de datos entre redes corporativas y OT; no debe confundirse con una conexión libre entre ambas. La segmentación funciona cuando las reglas permiten solo los flujos necesarios y se revisan para evitar comunicaciones no documentadas o autorizaciones excesivas.
Para conexiones remotas, las recomendaciones incluyen limitar privilegios, registrar accesos, usar puntos de entrada controlados y deshabilitar el enlace cuando termina la tarea autorizada. CISA también recomienda inventariar los activos industriales, vigilar las conexiones remotas, mantener respaldos probados y preparar procedimientos de respuesta que involucren tanto a IT como a OT. La aplicación de cambios debe considerar la operación: instalar una actualización o bloquear tráfico sin validar su efecto puede interferir con sistemas que requieren disponibilidad y tiempos de respuesta específicos.
La respuesta ante un incidente tampoco equivale automáticamente a apagar toda la planta. NIST indica que las opciones pueden ir desde no intervenir hasta detener el proceso físico; la decisión depende del tipo de incidente y de sus efectos sobre la OT y el proceso controlado. El plan debe contemplar quién determina el impacto, cómo se aíslan sistemas comprometidos, cuándo se conserva evidencia y si es viable pasar a operación manual. Para una mina, eso exige coordinación previa entre ciberseguridad, operadores, mantenimiento y seguridad operacional, no una decisión improvisada durante la emergencia.
La guía de NIST establece controles y criterios técnicos, pero no cuantifica cuántas minas están expuestas ni permite estimar la probabilidad de que un ataque detenga una faena. El antecedente del ducto confirma un mecanismo posible en infraestructura industrial; no demuestra que el mismo escenario haya ocurrido en una mina concreta. La exposición real depende de la arquitectura, los accesos habilitados, las dependencias entre IT y OT y la preparación de cada operación.
REDIMIN Responde
¿Cómo puede una operación minera enfrentar una interrupción digital sin manipulación directa de controladores o máquinas?
Una operación minera puede enfrentar una interrupción digital si un atacante accede a la red corporativa y avanza hacia los sistemas que supervisan o coordinan procesos físicos. Las brechas suelen estar en las conexiones entre tecnología de información (IT) y tecnología operacional (OT), o en accesos remotos de personal y proveedores que no se restringieron ni monitorearon adecuadamente.
¿Qué recomienda la guía NIST SP 800-82 Rev. 3 para proteger sistemas OT?
La guía NIST SP 800-82 Rev. 3 recomienda habilitar el acceso remoto solo cuando esté justificado, limitarlo a la necesidad del negocio y no eludir controles de seguridad ni de operación. También sugiere considerar autenticación multifactor y accesos temporales sujetos a procedimientos definidos, además de segmentar redes y equipos por función, nivel de confianza o criticidad.
¿Qué ejemplo de incidente industrial relacionado con IT y OT menciona el texto?
El texto menciona un incidente en una instalación de compresión de gas natural, donde un ransomware afectó sistemas como interfaces hombre-máquina y un servidor de consulta. Aunque los sistemas de control no fueron impactados directamente, la instalación detuvo sus operaciones durante dos días debido a la pérdida de visibilidad de la OT.
¿Qué medidas de seguridad recomienda CISA para proteger la infraestructura industrial?
CISA recomienda inventariar los activos industriales, vigilar las conexiones remotas, mantener respaldos probados y preparar procedimientos de respuesta que involucren tanto a IT como a OT. También sugiere limitar privilegios, registrar accesos y usar puntos de entrada controlados para conexiones remotas.
¿Qué factores determinan la exposición de una mina a un ataque digital?
La exposición de una mina a un ataque digital depende de la arquitectura, los accesos habilitados, las dependencias entre IT y OT y la preparación de cada operación. La guía de NIST establece controles y criterios técnicos, pero no cuantifica cuántas minas están expuestas ni permite estimar la probabilidad de que un ataque detenga una faena.





